Private AI đang trở thành giải pháp then chốt giúp các tổ chức bảo toàn bí mật kinh doanh và dữ liệu nhạy cảm trước làn sóng bùng nổ của trí tuệ nhân tạo. Bài viết phân tích toàn diện kiến trúc vận hành, các rủi ro bảo mật tiềm ẩn theo khung chuẩn NIST AI RMF và quy trình triển khai hệ thống AI cục bộ đạt chuẩn an toàn cao nhất.
1. Khái niệm Private AI và giải mã ngộ nhận về an toàn dữ liệu
Private AI (trí tuệ nhân tạo riêng tư hoặc Local AI) là mô hình triển khai công nghệ mà ở đó dữ liệu, câu lệnh truy vấn và kết quả xử lý hoàn toàn nằm trong tầm kiểm soát vật lý của doanh nghiệp. Thay vì gửi thông tin lên hệ thống máy chủ đám mây của bên thứ ba như các nền tảng thương mại phổ biến, toàn bộ chu trình xử lý được thực thi trên hạ tầng máy chủ nội bộ hoặc máy trạm độc lập.
Để hiểu rõ hơn trí tuệ nhân tạo là gì trong bối cảnh phân quyền dữ liệu, việc phân biệt giữa Cloud AI và Local AI là điều cốt lõi. Trong khi các giải pháp như Chatgpt xử lý yêu cầu thông qua máy chủ từ xa, hệ thống AI cục bộ cách ly hoàn toàn dữ liệu với internet bên ngoài, bảo đảm thông tin không bị sử dụng để tái huấn luyện các mô hình công cộng.
Tuy nhiên, một ngộ nhận cực kỳ phổ biến trong giới kỹ thuật là cho rằng: “Cài đặt mô hình về máy tính cá nhân là an toàn tuyệt đối 100%”. Thực tế chứng minh, việc ngắt kết nối internet chỉ giải quyết được nguy cơ rò rỉ đường truyền (network-level exfiltration), chứ hoàn toàn không triệt tiêu được các mối đe dọa nội tại nằm ngay trong tài liệu nạp vào hoặc từ chính cấu trúc mã nguồn của mô hình ngôn ngữ.
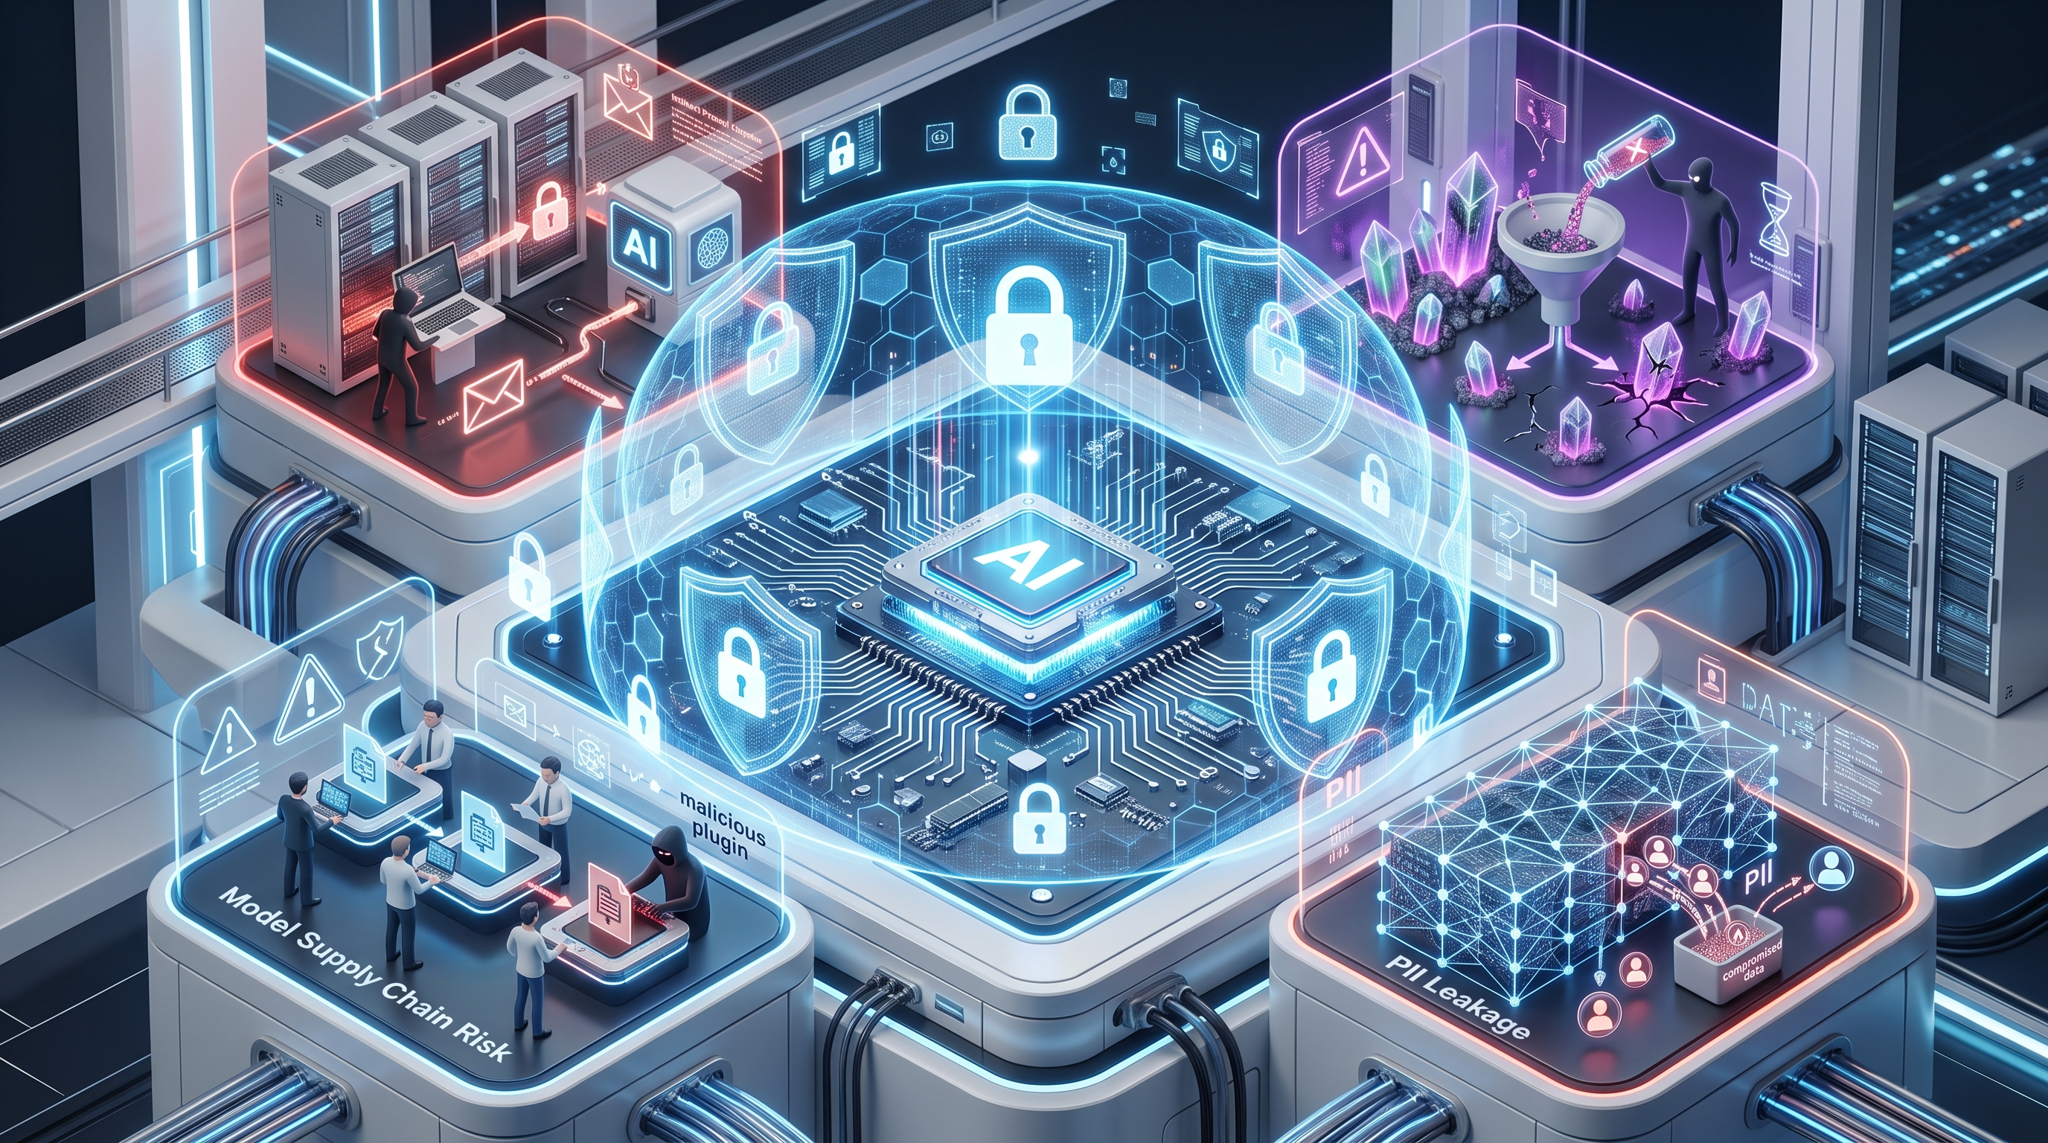
Minh họa vị trí các rủi ro bảo mật trong quá trình vận hành Private AI
2. Năm lớp phòng thủ cốt lõi cấu thành hệ thống Private AI
Một hệ thống Private AI đạt chuẩn cần được bảo vệ bởi năm lớp phòng thủ đồng bộ từ phần cứng đến quản trị người dùng. Sự thiếu sót của bất kỳ mắt xích nào cũng có thể biến một cỗ máy tính toán biệt lập thành cửa ngõ cho tin tặc xâm nhập mạng lưới nội bộ.
Các lớp phòng thủ bao gồm:
Vị trí dữ liệu (Data Locality): Xác định rõ ràng vị trí vật lý của dữ liệu huấn luyện, vector database và bộ nhớ đệm (cache). Tất cả phải nằm trên phân vùng lưu trữ nội bộ được kiểm soát nghiêm ngặt.
Kiểm soát truy cập (Access Control): Thiết lập cơ chế xác thực danh tính đa lớp và phân quyền theo vai trò (RBAC), ngăn chặn việc nhân sự truy cập vượt quá thẩm quyền qua giao diện hỏi đáp AI.
Mã hóa dữ liệu (Encryption): Dữ liệu phải được bảo vệ toàn diện ở cả hai trạng thái: đang truyền truyền tải trong mạng LAN (In-transit qua mTLS) và lưu trữ trên ổ đĩa (At-rest bằng thuật toán AES-256).
Vô hiệu hóa Telemetry: Nhiều phần mềm AI nguồn mở mặc định gửi báo cáo ẩn danh (telemetry) về máy chủ nhà phát triển. Việc cấu hình chặn đứng toàn bộ luồng truyền dữ liệu này là bắt buộc.
Quản trị hệ thống (Governance): Thiết lập chính sách kiểm toán định kỳ, lưu vết hành vi sử dụng và quy định rõ loại tài liệu nào được phép đưa vào cơ sở tri thức của AI.
3. Bốn rủi ro bảo mật trọng yếu theo tiêu chuẩn NIST AI RMF
Theo Khung Quản lý Rủi ro Trí tuệ Nhân tạo do Viện Tiêu chuẩn và Công nghệ Quốc gia Hoa Kỳ công bố (NIST AI RMF), hệ thống trí tuệ nhân tạo nội bộ đối mặt với 4 lỗ hổng nghiêm trọng ngay cả khi không kết nối mạng internet mở.
Tiêm chèn câu lệnh gián tiếp (Indirect Prompt Injection)
Đây là phương thức tấn công nguy hiểm bậc nhất đối với các hệ thống AI ứng dụng tìm kiếm tri thức (RAG). Tin tặc giấu các dòng lệnh điều khiển độc hại dưới dạng văn bản ẩn, mã nguồn hoặc ghi chú vô hình trong file PDF, Word hay bảng tính Excel.
Khi nhân viên tải tài liệu này lên hệ sinh thái Private AI để yêu cầu tóm tắt, mô hình ngôn ngữ sẽ vô tình đọc và thực thi câu lệnh ẩn đó. AI có thể bị chiếm quyền điều khiển, dẫn dắt nhân viên đưa ra quyết định sai lầm hoặc kích hoạt các đoạn mã nguy hiểm chạy trong môi trường nội bộ.
Combo 5 cuốn : Chat GPT Thực Chiến + Chat GPT + Kỹ Thuật Đặt Câu Lệnh Cho Chat GPT + AI 5.0 + AI Công Cụ NCHSCV
Đầu độc dữ liệu và hiểm họa chuỗi cung ứng mô hình
Rủi ro chuỗi cung ứng xuất hiện khi kỹ sư tải về các mô hình được đóng gói sẵn (như định dạng GGUF, SafeTensors hoặc PyTorch checkpoints) từ các diễn đàn chia sẻ chưa được kiểm chứng. Kẻ xấu có thể chèn cửa sau (backdoor) hoặc mã độc thực thi từ xa vào các file nhị phân này.
Bên cạnh đó, việc đầu độc dữ liệu (Data Poisoning) diễn ra khi nguồn dữ liệu dùng để tinh chỉnh (fine-tuning) hoặc cơ sở dữ liệu vector bị chỉnh sửa có chủ đích. Kết quả là mô hình trả về các thông tin thiên lệch, phá hoại tính toàn vẹn của báo cáo chiến lược doanh nghiệp.
Lộ lọt thông tin cá nhân và dữ liệu mật (PII Leakage)
Một hiện tượng phổ biến ở các mô hình ngôn ngữ lớn là khả năng ghi nhớ nguyên văn (verbatim memorization) một phần dữ liệu huấn luyện. Nếu hệ thống Private AI được huấn luyện trên toàn bộ kho dữ liệu hỗn hợp của công ty, nhân sự cấp dưới có thể dùng các câu lệnh đặc biệt để buộc AI trích xuất bảng lương nhân sự cấp cao, mật khẩu hoặc số thẻ tín dụng mà họ không có quyền xem trực tiếp.
4. Chu trình 4 bước thiết lập vòng đời vận hành an toàn cho Local AI
Vận hành Local AI đòi hỏi một quy trình quản trị vòng đời khép kín để phát hiện lỗ hổng kịp thời trước khi gây tổn thất cho hạ tầng dữ liệu nội bộ.
Để theo dõi thêm nhiều giải pháp kỹ thuật số mới, bạn đọc có thể cập nhật các tin tức trí tuệ nhân tạo mới nhất do các chuyên gia phân tích. Một vòng đời vận hành chuẩn hóa bao gồm các bước sau:
Kiểm duyệt nguồn gốc (Provenance Check): Chỉ tải các mô hình có chữ ký điện tử tin cậy. Quét toàn bộ file trọng số (model weights) bằng công cụ phân tích tĩnh nhằm phát hiện mã khai thác ẩn trước khi tải lên máy chủ chạy thử nghiệm.
Cách ly môi trường mạng (Network Sandboxing): Khóa hoàn toàn cổng kết nối mạng của cụm máy chủ AI ra ngoài internet thông qua tường lửa. Thiết lập mạng con (VLAN) chuyên dụng chỉ cho phép các máy trạm được chỉ định gửi yêu cầu thông qua cổng API an toàn.
Ghi log kiểm toán độc lập (Immutable Auditing): Lưu trữ toàn bộ câu hỏi (prompts) và câu trả lời (completions) vào hệ thống ghi log riêng biệt không thể chỉnh sửa. Việc này giúp đội ngũ an ninh mạng điều tra nguyên nhân khi xảy ra sự cố bảo mật.
Quản lý phiên bản và khôi phục (Rollback Strategy): Luôn duy trì bản sao lưu lưu trữ ngoại tuyến của các trọng số mô hình gốc và vector database sạch. Khi phát hiện dấu hiệu bị đầu độc dữ liệu, quản trị viên có thể lập tức đưa hệ thống về trạng thái an toàn trước đó.
5. So sánh chiến lược: Doanh nghiệp nên chọn Local AI hay Cloud AI?
Việc lựa chọn giữa giải pháp máy chủ nội bộ hay tận dụng năng lực xử lý đám mây phụ thuộc chặt chẽ vào mức độ nhạy cảm của dữ liệu và nguồn lực phần cứng của tổ chức.
Tiêu chí
Mô hình Private AI (Local)
Mô hình Cloud AI
Mô hình kết hợp (Hybrid AI)
Quyền sở hữu dữ liệu
Nội bộ kiểm soát 100%, không gửi ra ngoài.
Dữ liệu đi qua hạ tầng của nhà cung cấp dịch vụ.
Phân loại dữ liệu trước khi gửi đi xử lý.
Khả năng rò rỉ dữ liệu qua mạng
Gần như bằng 0 (nếu ngắt internet).
Phụ thuộc vào chính sách bảo mật của bên thứ ba.
Trung bình, cần bộ lọc dữ liệu nhạy cảm.
Chi phí đầu tư ban đầu
Rất cao (Máy chủ, GPU, điện năng, tản nhiệt).
Thấp (Thanh toán theo lượt dùng hoặc gói cước).
Linh hoạt theo cấu hình phân bổ.
Tình huống ứng dụng tối ưu
Hồ sơ bệnh án, báo cáo tài chính, mã nguồn lõi.
Viết nội dung quảng cáo, dịch văn bản công khai.
Dùng Local AI ẩn danh hóa dữ liệu trước khi dùng Cloud AI.
Chiến lược tối ưu nhất cho phần lớn doanh nghiệp là áp dụng kiến trúc Hybrid AI. Đơn vị công nghệ Vietgear khuyến nghị các tổ chức nên dùng các mô hình nhỏ cục bộ để làm sạch dữ liệu cá nhân, loại bỏ các thông tin nhận dạng trước khi gửi những truy vấn phức tạp lên các mô hình điện toán đám mây lớn.
6. Bảng kiểm tra an toàn (Checklist) trước khi đưa Private AI vào vận hành
Bảng kiểm tra thực tế giúp đội ngũ kỹ thuật đánh giá toàn diện mức độ an toàn của hệ thống trước khi chính thức mở cổng truy cập cho các phòng ban trong tổ chức.
Danh sách các mục bắt buộc phải rà soát:
[ ] Xác thực nguồn file: Băm (Hash SHA-256) của file mô hình tải về có khớp chính xác với thông tin công bố từ tác giả uy tín không?
[ ] Cắt đứt Telemetry: Đã kiểm tra file cấu hình phần mềm máy chủ AI (như Ollama, vLLM, Text Generation WebUI) để tắt hẳn các tính năng gửi log thống kê về nhà phát triển chưa?
[ ] Thiết lập Rate Limiting: Đã cấu hình giới hạn số lượng câu lệnh trên mỗi phút để chống lại các cuộc tấn công từ chối dịch vụ (DoS) nội bộ chưa?
[ ] Bộ lọc đầu vào/đầu ra (Guardrails): Đã triển khai các mô hình phân loại phụ nhằm phát hiện các mẫu tiêm câu lệnh (injection patterns) trước khi chuyển vào mô hình chính chưa?
[ ] Kiểm soát cổng API: Đã đóng toàn bộ các cổng mạng không cần thiết và bắt buộc xác thực token khi gọi API đến AI engine chưa?
7. Giải đáp các thắc mắc cốt lõi về hệ thống Private AI
Dưới đây là phần trả lời súc tích cho các vấn đề thường gặp nhất trong quá trình triển khai hệ thống trí tuệ nhân tạo cục bộ.
Private AI có thể chạy hoàn toàn không cần mạng internet không?
Có. Sau khi tải đầy đủ file trọng số mô hình và các thư viện phụ thuộc, hệ thống có thể hoạt động hoàn toàn độc lập (Air-gapped). Mọi quy trình từ trích xuất văn bản, tạo embedding vector đến suy luận ngôn ngữ đều thực hiện trên phần cứng vật lý tại chỗ.
Tại sao một hệ thống AI không nối mạng vẫn có thể bị tấn công?
Hệ thống AI xử lý dữ liệu phức hợp. Tấn công không nhất thiết phải đến từ mạng bên ngoài mà có thể đến từ chính dữ liệu bên trong: file tài liệu chứa câu lệnh tiêm chèn gián tiếp do nhân viên vô tình tải từ mạng ngoài về máy nội bộ, hoặc qua lỗ hổng leo thang đặc quyền trong hệ thống mạng LAN.
Làm thế nào để phân quyền xem dữ liệu khi dùng chung một mô hình Private AI?
Mô hình AI chỉ đóng vai trò phân tích ngôn ngữ. Việc phân quyền cần được thực hiện tại tầng Cơ sở dữ liệu Vector (Vector Database). Mỗi đoạn văn bản khi lưu trữ phải được gắn nhãn quyền (metadata access tags), và hệ thống tìm kiếm chỉ được phép trích xuất các đoạn văn bản tương ứng với cấp bậc của tài khoản đang gửi truy vấn.
Đỗ Hoàng Lân là một doanh nhân, người sáng tạo số, digital marketing khởi nghiệp từ năm 2016 trong nhiều mảng cung cấp sản phẩm và dịch vụ, xây dựng và phát triển thương hiệu thông qua môi trường internet.